所屬科目:iPAS◆資訊安全防護實務◆中級
25. 【題組 3】情境如附圖所示,關於 NIST SP 800-61 資安事故處理指引(Computer Security Incident Handling Guide)其事故處置生命週期(Incident Response Life Cycle),而控制、清除與復原(Containment, Eradication & Recovery)中最常被用於識別來源攻擊主機之方法,下列哪一項最「不」正確?
(A) 驗證來源攻擊主機是否偽造 IP 位置(IP Address) (B) 使用搜尋引擎(Search Engine)調查來源攻擊主機 (C) 以服務阻斷攻擊(Deny of Service)觀察來源攻擊主機反應 (D) 觀察攻擊者所可能使用的通信管道(Communication Channels)
26. 【題組 3】情境如附圖所示,關於 NIST SP 800-61 資安事故處理指引(Computer Security Incident Handling Guide)其事故處置生命週期(Incident Response Life Cycle),而事故後活動 (Post-Incident Activity)的證據留存(Evidence Retention)程序所需考量的因素,下列哪一項最「不」正確? (A) 訴訟(Prosecution) (B) 資料保留(Data Retention) (C) 費用(Cost) (D) 效率(Efficiency)
27. 【題組 3】情境如附圖所示,關於 NIST SP 800-61 資安事故處理指引(Computer Security Incident Handling Guide)其事故處置生命週期(Incident Response Life Cycle)之敘述,下列何項正確?(A) 準備(Preparation)階段:確保事故處置生命週期其所需資源皆已完備,但不包含事前降低資安事故發生機率或避免其產生 (B) 偵測與分析(Detection & Analysis)階段:準確偵測和評估所可能發生的資安事故為其此階段最具挑戰性之 工作,若發生還須確認其類型、範圍與嚴重程度 (C) 控制、清除與復原(Containment, Eradication & Recovery)階段:若有預先定義用於控制事件之策略 與程序,會更容易決策所需採取的行動 (D) 事故後活動(Post-Incident Activity)階段:包含整個事故處置生命週期中,最重要也最常被忽略的項目 – 案例分析(Case Study)和改進
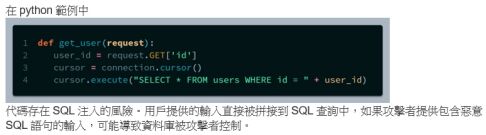
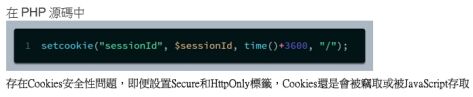
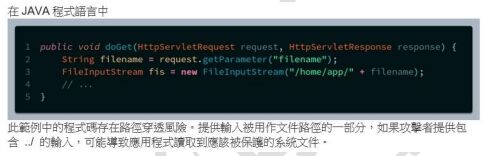
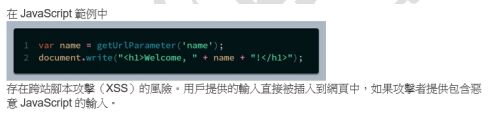
32. 關於源碼檢測分析的敘述,下列何者正確?(A)(B)(C)(D)
 阿摩線上測驗
登入
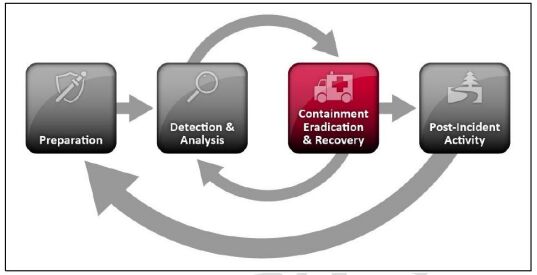 (A) 驗證來源攻擊主機是否偽造 IP 位置(IP Address)
(B) 使用搜尋引擎(Search Engine)調查來源攻擊主機
(C) 以服務阻斷攻擊(Deny of Service)觀察來源攻擊主機反應
(D) 觀察攻擊者所可能使用的通信管道(Communication
Channels)
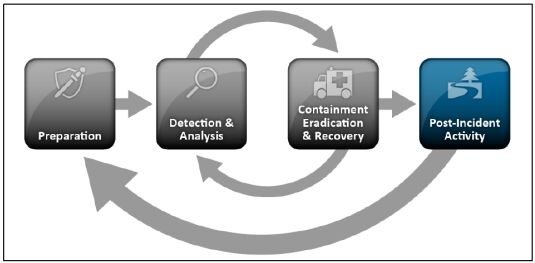 (A) 訴訟(Prosecution)
(B) 資料保留(Data Retention)
(C) 費用(Cost)
(D) 效率(Efficiency)
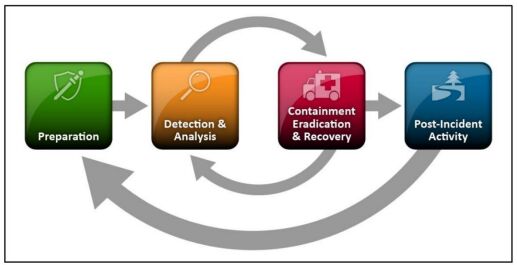 (A) 準備(Preparation)階段:確保事故處置生命週期其所需資源皆已完備,但不包含事前降低資安事故發生機率或避免其產生
(B) 偵測與分析(Detection & Analysis)階段:準確偵測和評估所可能發生的資安事故為其此階段最具挑戰性之
工作,若發生還須確認其類型、範圍與嚴重程度
(C) 控制、清除與復原(Containment, Eradication &
Recovery)階段:若有預先定義用於控制事件之策略
與程序,會更容易決策所需採取的行動
(D) 事故後活動(Post-Incident Activity)階段:包含整個事故處置生命週期中,最重要也最常被忽略的項目 –
案例分析(Case Study)和改進
 (B)
 (C)
 (D)